Especialista expõe falhas de segurança na picape Byd Shark
Um especialista em cibersegurança demonstrou a facilidade com que funções de uma picape BYD Shark podem ser controladas remotamente, levantando preocupações sobre a segurança de carros conectados.
Divulgação
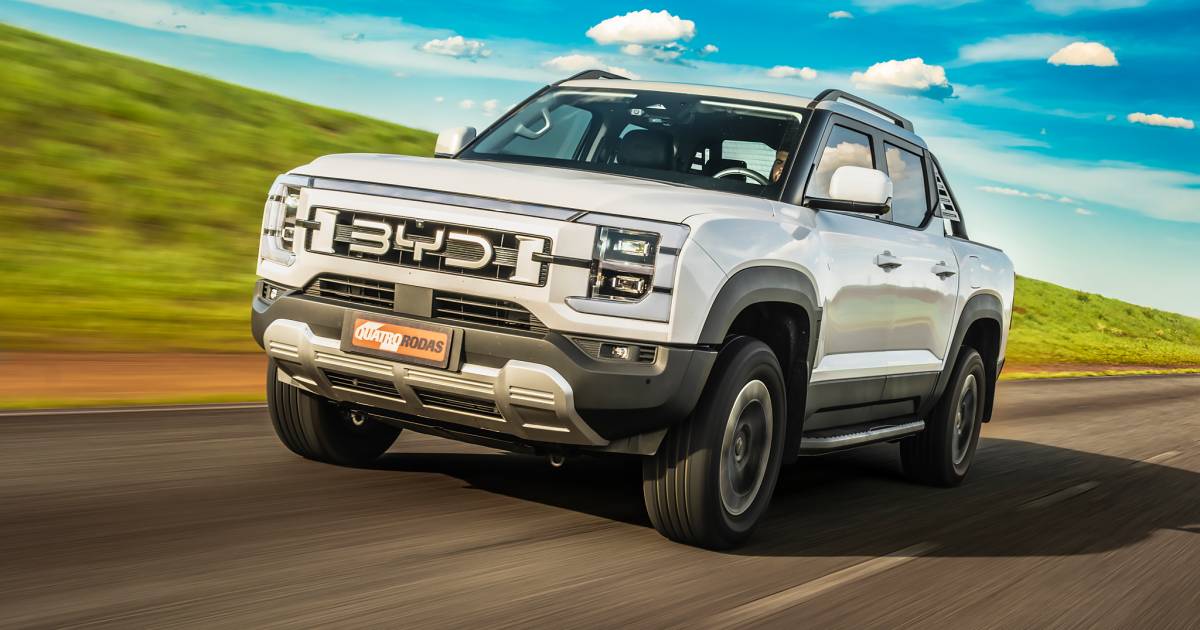
A picape BYD Shark se tornou o centro de um alerta de cibersegurança após um especialista australiano demonstrar a capacidade de assumir o controle de diversas funções do veículo de forma remota. A demonstração, realizada por Dan Hreszczuk, fundador da Fortify Labs, a pedido da emissora ABC News, evidenciou as vulnerabilidades dos sistemas cada vez mais conectados presentes nos automóveis modernos. O teste revelou que a invasão não exigiu técnicas complexas de quebra de criptografia, bastando acessar uma porta de entrada do software desprotegida por senha.
Controle remoto e riscos em movimento
O impacto dessa falha cibernética foi dramaticamente ilustrado com a picape em movimento. Durante um experimento conduzido em uma estrada próxima a Camberra, na Austrália, o hacker conseguiu desligar completamente os faróis da picape, que pesa cerca de 2.600 kg, enquanto ela trafegava a aproximadamente 30 km/h durante a noite. Além disso, Hreszczuk ativou os limpadores de para-brisa em velocidade máxima, acionou o esguicho de água, travou as portas, modificou as imagens exibidas na central multimídia e reproduziu áudios pelo sistema de som, tudo com o intuito de distrair o motorista.
Vulnerabilidades e o debate sobre segurança
Embora funções críticas para a condução, como o acionamento dos freios e o acesso às câmeras, possuíssem proteções mais robustas que impediram o controle remoto, a interferência na iluminação já representa um perigo iminente à segurança. Uma ação semelhante em alta velocidade ou em condições de tráfego mais complexas poderia, devido à distração e à perda súbita dos faróis, culminar em um acidente grave. Este incidente lança luz sobre o nível de segurança digital oferecido pelas fabricantes diante da crescente informatização dos veículos.
Espionagem e violação de privacidade de dados
A invasão não se restringiu apenas aos comandos físicos e eletrônicos do veículo. O especialista também obteve acesso ao microfone interno da cabine em tempo real e conseguiu rastrear a localização exata da picape por meio de um mapa. Ao monitorar as conversas do motorista com passageiros ou ao telefone, o hacker gravou o comando de voz padrão utilizado para ativar o assistente pessoal do smartphone. Com essa gravação, Hreszczuk reproduziu o áudio nos alto-falantes do carro, induzindo o celular do motorista, que estava desbloqueado no console, a revelar dados pessoais sensíveis, como endereço e data de nascimento, informações que poderiam facilitar o acesso a contas bancárias. A situação intensifica a discussão global sobre a coleta massiva de dados por veículos modernos, que atuam como computadores sobre rodas.
Newsletter
Escolha seus assuntos favoritos e receba em primeira mão as notícias do dia.