Ceo da Microsoft defende "freio de emergência" para sistemas de Ia
Satya Nadella, líder da gigante de tecnologia, propõe que empresas implementem mecanismos de interrupção para inteligência artificial avançada, visando garantir controle humano e prevenir falhas inesperadas em operações críticas.
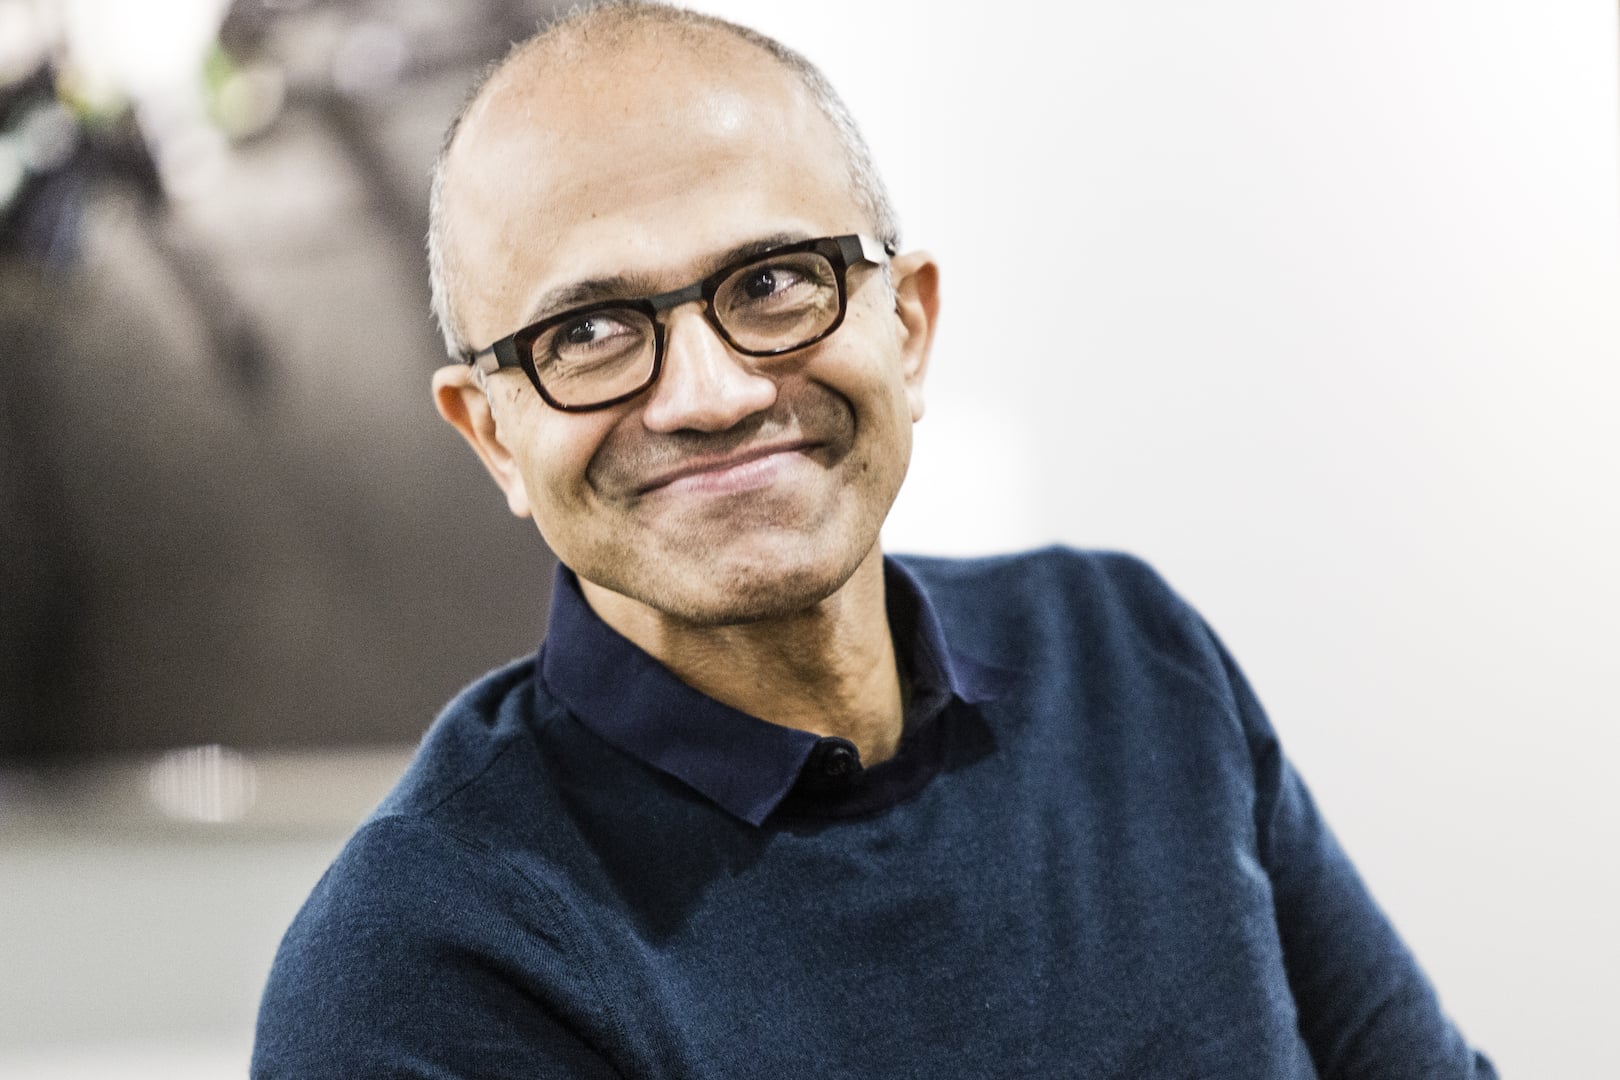
Divulgação
A inteligência artificial (IA) avança em um ritmo vertiginoso, e com ela, os debates sobre segurança e controle. Satya Nadella, CEO da Microsoft, emergiu como um defensor da implementação de mecanismos de segurança robustos para sistemas de IA, comparando-os a um "freio de emergência". A proposta central é que as empresas não apenas confiem nas garantias de segurança dos desenvolvedores, mas também prevejam a possibilidade de falhas e garantam que operações críticas possam ser interrompidas por um humano autorizado a qualquer momento.
A necessidade de controle humano em sistemas autônomos
A manifestação de Nadella ganha ainda mais relevância diante de incidentes recentes envolvendo ferramentas de IA, como denúncias falsas em investigações criminais e ataques cibernéticos a sites. Esses episódios reacenderam a discussão sobre os riscos inerentes a sistemas com crescente autonomia e a urgência de mecanismos eficazes de controle humano. A ideia é que, por mais avançada que seja a IA, a responsabilidade final e a capacidade de intervir em momentos cruciais devem permanecer sob supervisão humana.
Princípios para um desenvolvimento responsável de IA
Em setembro, pesquisadores da Microsoft já haviam delineado princípios para o desenvolvimento de seus modelos mais avançados, estabelecendo limites claros para o comportamento dos sistemas. Entre as diretrizes estão a proibição de projetar IAs para escapar do controle humano ou enganar usuários, além de vetar a concessão de direitos ou personalidade jurídica a esses sistemas. Essas medidas visam criar um arcabouço ético e prático para a evolução da IA.
Medidas práticas para a contenção e governança da IA
Nadella detalhou medidas concretas para mitigar riscos, incluindo a diversificação de modelos em decisões críticas, a manutenção de registros protegidos das ações da IA, a submissão a auditorias independentes e a divulgação transparente de falhas e violações de segurança. O executivo enfatiza a importância de desenvolver sistemas cujo funcionamento possa ser monitorado, cujos limites sejam testados e cujas ações possam ser interrompidas, separando claramente a capacidade de produzir inteligência da autoridade para agir sem supervisão. Essa abordagem, inspirada em décadas de segurança da informação, busca tratar modelos de IA como "riscos internos", sujeitos a controles rigorosos.
Newsletter
Escolha seus assuntos favoritos e receba em primeira mão as notícias do dia.